
Kurumsal mail güvenliği: hesap, cihaz ve ödeme dolandırıcılığı kontrolleri
Bir mesaj gerçekten tanıdığınız adresten gelse bile ödeme değişikliği yanlış olabilir; bir çalışan ayrılsa bile eski bilgisayarın erişimi açık kalabilir. Bu rehber, teknik ayarlarla günlük iş kararlarını aynı kontrol listesinde toplar. Yasal uygunluk değerlendirmesi ve kuruma özel politika çalışması ayrıca yapılmalıdır.
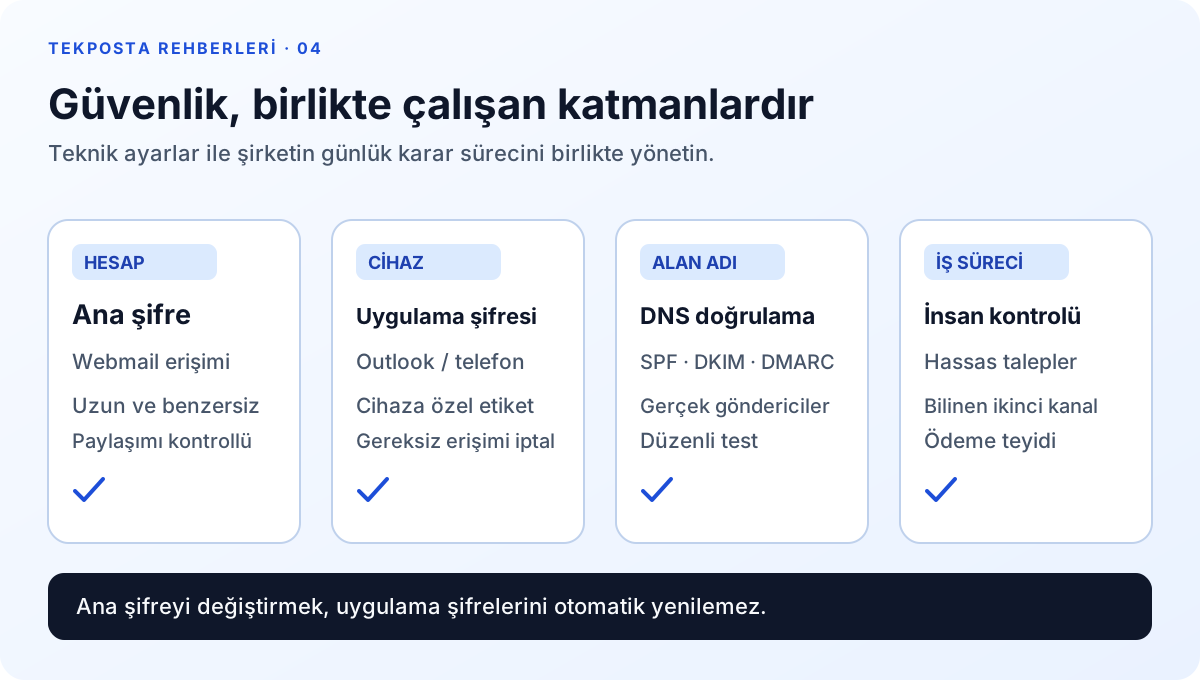
Kurumsal mail güvenliği, yalnızca spam filtresi değil; hesap, cihaz, yetki ve iş süreçlerinin birlikte yönetilmesidir. Güçlü şifreler, ayrı uygulama erişimleri, düzenli erişim incelemesi ve hassas taleplerin başka bir kanaldan doğrulanması riski azaltır. Hiçbir tek kontrol tüm saldırıları önlemez.
Bu rehber kimler için? Şirket sahipleri, muhasebe ekipleri, insan kaynakları ve IT sorumluları
1. Kimin neye eriştiğini görünür kılın
Posta kutularının, yönetici hesaplarının ve cihaz erişimlerinin bir envanterini çıkarın. Hangi kişinin DNS değiştirebildiği, kutu şifresi sıfırlayabildiği veya faturalandırmayı yönettiği anlaşılır olmalıdır. Günlük çalışan hesabıyla yönetim işlerini aynı ölçüsüz erişim altında yürütmek yerine görevlerin ihtiyaçlarını ayrı değerlendirin.
Ortak kutular ve ajans erişimleri özellikle unutulur. Bir kişi yalnızca belirli bir iş için erişim aldıysa iş bitince erişimin devam edip etmediğini kontrol edin. Listeyi sadece personel sayısıyla sınırlamayın; uygulamalar ve telefonlar da hesaba bağlanır. Şifrelerin bir sohbet grubunda dolaşması, erişim listesini fiilen belirsiz hâle getirir. Yetkili bir sorumlu ve gözden geçirme tarihi belirleyin.
2. Ana şifre ile uygulama şifrelerini ayrı yönetin
TekPosta ana şifresi webmail içindir. Outlook, telefon ve diğer IMAP/SMTP istemcileri ayrı uygulama şifresi kullanır. Her cihaza anlaşılır bir etiket vermek, kullanılmayan erişimi kapatmayı kolaylaştırır. Bir bilgisayar ve telefon için aynı şifreyi tekrar kullanmak yönetim açısından gereksiz bağ yaratır.
Uzun ve başka hizmetlerde kullanılmamış şifreler seçin; güvenilir bir şifre yöneticisi kullanın. Bir destek çalışanına şifre vermek yerine hata bilgilerini paylaşın. Ana webmail şifresini değiştirmeniz uygulama şifrelerini otomatik olarak yenilemez. Bu nedenle bir hesap şüphesinde cihaz şifrelerinin ve diğer oturumların durumunu ayrıca inceleyin. Yeni şifre vermek, bütün eski erişimlerin kapandığına tek başına kanıt değildir.
| Erişim | Amaç | Yönetimde sorulacak soru |
|---|---|---|
| Webmail ana şifresi | Tarayıcıdan posta kutusuna giriş | Gerektiğinde kim değiştirebilir? |
| Uygulama şifresi | Belirli istemcide IMAP/SMTP erişimi | Hangi cihaz için ve hâlâ gerekli mi? |
| Yönetim hesabı | Şirket ayarları ve kutular | Bu yetki günlük görev için gerekiyor mu? |
| DNS hesabı | Alan adı ve e-posta yönlendirme kayıtları | Şirketin hesap sahipliği ve yedek erişimi var mı? |
3. Ödeme ve hesap değişikliğini ikinci kanaldan doğrulayın
Fatura ödeme hesabı değişikliği, acil havale talebi veya personel bilgisi isteyen bir mesajı yalnızca görünen isimle onaylamayın. Gönderenin gerçek adresini ve yanıt verilecek adresi kontrol edin. Benzer harflerle yazılmış bir alan adı, bilinen bir şirketin adına benzeyebilir. Bir bağlantının üstündeki yazı, gideceği gerçek adresi açıklamayabilir.
Hassas işlem talebini, mesajın içinde yeni verilen numarayla değil önceden bilinen bir iletişim kanalıyla doğrulayın. Muhasebe için ödeme bilgisi değişikliğinin iki kişi tarafından kontrol edildiği bir süreç yararlıdır. Bu kontrolü yalnızca şüpheli yazım hataları olduğunda yapmayın; ele geçirilen gerçek hesaplardan gelen mesajlar düzgün ve tanıdık görünebilir. Mesajın teknik doğrulamadan geçmesi ticari talebin doğru olduğunu göstermez.
Mesaj: Yeni faturalar için IBAN değişti.
İşlem: Ödeme bilgisini hemen güncellemeyin. Kayıtlı tedarikçi iletişim bilgisinden değişikliği doğrulayın; yetkili ikinci kişinin kontrolünü ve sonucu kaydedin. Mesajda yeni verilen numara tek doğrulama kanalı olmasın.
4. Alan adı doğrulamasını güvenliğin bir katmanı olarak kullanın
SPF, DKIM ve DMARC alan adının yetkisiz kullanımına ilişkin belirli kontroller sağlar. DNS kayıtları şirketin gerçek göndericileriyle birlikte yönetilmelidir. Bir CRM veya fatura hizmeti eklenirken gönderim kimliğini kontrol edin; eski bir sistemi kullanımdan çıkardığınızda gereksiz kayıtları değerlendirin. DNS değişikliklerinin sorumlusu ve test sonucu belli olmalıdır.
Bu kayıtlar benzer görünen bütün alan adlarını, sahte görünen isimleri veya ele geçirilmiş gerçek hesapları ortadan kaldırmaz. Teknik kontrolün insan kararını tamamladığı bir süreç gerekir. Yanlış yapılandırılmış sert bir DMARC politikası gerçek iş mesajlarını da etkileyebilir. Yetkili göndericileri ve gerçek örnekleri inceleyerek politika değiştirin; yalnızca bir ayarın daha katı görünmesi daha iyi bir işletme sonucu garanti etmez.
5. Cihaz kaybı ve çalışan ayrılışı için hazır süreç oluşturun
Telefon kaybında hangi uygulama şifresinin kullanıldığını bilmiyorsanız hızlı erişim kapatma zorlaşır. Etiketli cihaz listesi bu yüzden yalnızca teknik düzen değil, operasyon hazırlığıdır. Kayıp veya kullanılmayan cihazın uygulama erişimini iptal edin ve hangi diğer erişimlerin açık olduğunu değerlendirin. Kurumun cihaz yönetimi imkânları varsa bunları da ayrı yürütün.
Çalışan ayrıldığında posta kutusunun iş sürekliliği, mesajların devri ve erişimlerin kapatılması birlikte ele alınmalıdır. Hesabı silmeden önce şirketin arşiv ihtiyacını ve ilgili politikalarını değerlendirin. Kullanıcıya yeni bir şifre vermek ya da kutu adını değiştirmek tüm istemci erişimlerini otomatik olarak kapattığını göstermez. Tamamlanan adımlar için sorumlu kişi ve tarih kaydı tutun.
- Kutuyla ilişkili kişi ve cihazları listeleyin.
- İlgili uygulama şifrelerini ve mevcut erişimleri inceleyin.
- İş yazışmalarının devrini yetkili sorumluyla planlayın.
- Arşiv ihtiyacını değerlendirip erişim kapatma adımlarını kaydedin.
6. Şüpheli gönderim veya erişimde ne yapmalısınız?
Hesaptan beklenmeyen mesajlar çıkıyorsa kanıtları korunacak biçimde kayıt altına alın: saat, gönderim kaynağı, alıcılar ve erişim bilgileri. İlgili erişimleri sınırlandırmak için yöneticiniz ve destek ekibiyle çalışın. Rastgele mesajları veya kayıtları silmek, olayın kapsamını anlamayı zorlaştırabilir. Kullanılan cihazı da inceleyin; yalnızca e-posta şifresine odaklanmayın.
Düzeltmeden sonra normal alım ve gönderimi test edin, kapatılan erişimlerin yerine yalnızca gerekenlerini yeniden oluşturun. Ekibe ne olduğunu ve hangi davranışın değişmesi gerektiğini anlaşılır biçimde anlatın. Düzenli kısa bir kontrol toplantısı, yıllarca güncellenmeyen uzun bir dokümandan daha uygulanabilir olabilir. Güvenlik, işletmenin günlük çalışma düzeni içinde tekrar eden bir sorumluluktur.
Sık sorulan sorular
Ana şifreyi değiştirince Outlook erişimi de kapanır mı?
TekPosta uygulama şifreleri ana webmail şifresinden ayrı yönetilir. Outlook veya başka bir cihaz erişimini kapatmak için ilgili uygulama şifresini ve diğer erişimleri ayrıca inceleyin.
DMARC geçen bir mesaj güvenli midir?
DMARC, alan adı kullanımının doğrulanmasını değerlendirir. Mesaj içeriğinin doğru olduğu veya ticari talebin güvenilir olduğu anlamına gelmez; hassas işlemler ayrıca doğrulanmalıdır.
Çalışan ayrıldığında ilk neyi kontrol etmeliyim?
Posta kutusu, cihazlar, uygulama şifreleri ve yönetim yetkilerini birlikte listeleyin. İş yazışmalarının devri ve kurumun arşiv ihtiyacıyla uyumlu bir erişim kapatma planı uygulayın.
Kaynaklar ve doğrulama
Teknik adımları uygularken aşağıdaki kaynakları ve kullandığınız sağlayıcının güncel ayarlarını birlikte kontrol edin. Örnek kayıtlar kendi domaininiz için panelde üretilen değerlerin yerine geçmez.
Şirketinizin e-postasını kendi domaininizde yönetin
TekPosta'da domain, DNS doğrulama, mail adresleri, uygulama şifreleri ve taşıma adımlarını aynı panelden takip edebilirsiniz. Ekibinizin ihtiyacına uygun planı inceleyin veya geçiş planınızı bizimle paylaşın.